Burhan

WordCamp Bandung 2026: Panduan Lengkap & Jadwal Acara

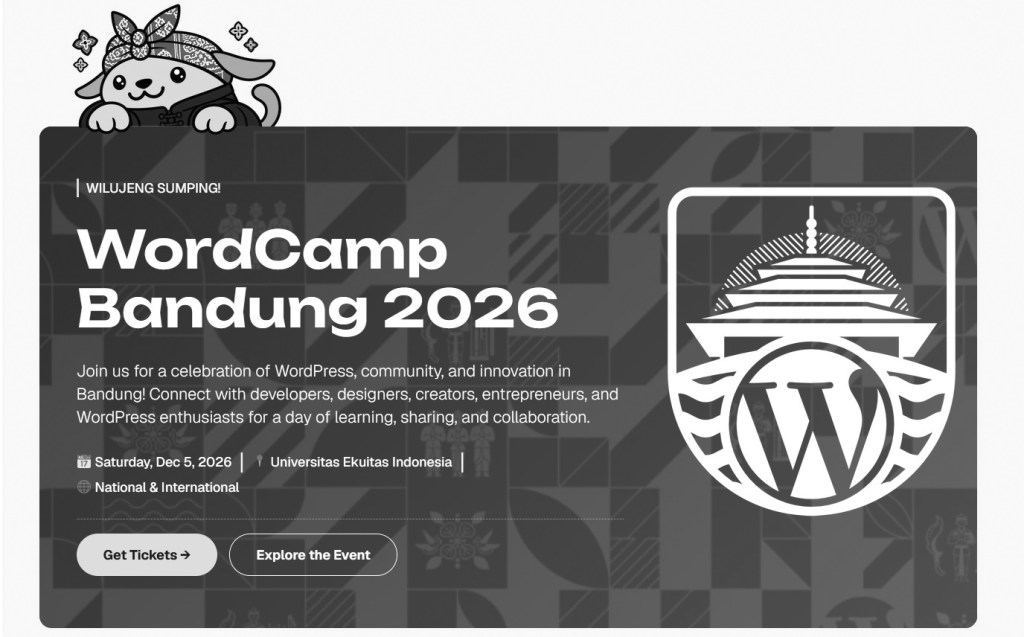
Komunitas web developer, kreator konten, dan pemilik bisnis digital di Indonesia bersiap menyambut salah satu gelaran teknologi paling dinanti tahun ini. WordCamp Bandung 2026 resmi hadir sebagai konferensi WordPress perdana di Kota Kembang. Acara ini menjadi ajang berkumpulnya ratusan praktisi digital untuk saling berbagi ilmu, memperluas jaringan bisnis, serta merayakan inovasi open-source.

Bagi Anda yang ingin mengoptimalkan pengelolaan situs web, memperdalam pengetahuan teknis, atau memperluas relasi industri, event ini wajib masuk dalam agenda Anda. Artikel ini menyajikan panduan lengkap mengenai jadwal, lokasi, keuntungan hadir, hingga cara berkontribusi di WordCamp Bandung 2026.

Apa Itu WordCamp Bandung 2026?

WordCamp Bandung 2026 adalah konferensi komunitas internasional yang didukung oleh WordPress Foundation. Event satu hari penuh ini mempertemukan berbagai kalangan profesional, mulai dari pengembang perangkat lunak (developer), perancang tampilan (designer), spesialis SEO, blogger, hingga pemilik agensi dan pelaku UMKM.

Sebagai ajang perdana di Bandung, konferensi ini membawa semangat kolaborasi lokal berskala global. Di sini, para peserta dapat memelajari tren terbaru pengembang web, keamanan situs, strategi pemasaran digital, hingga pemanfaatan kecerdasan buatan (AI) dalam ekosistem WordPress.

Jadwal dan Lokasi Pelaksanaan

Gelaran WordCamp Bandung 2026 telah dijadwalkan secara resmi pada lokasi yang sangat strategis di pusat kota Bandung.

  • Tanggal Pelaksanaan: Sabtu, 5 Desember 2026
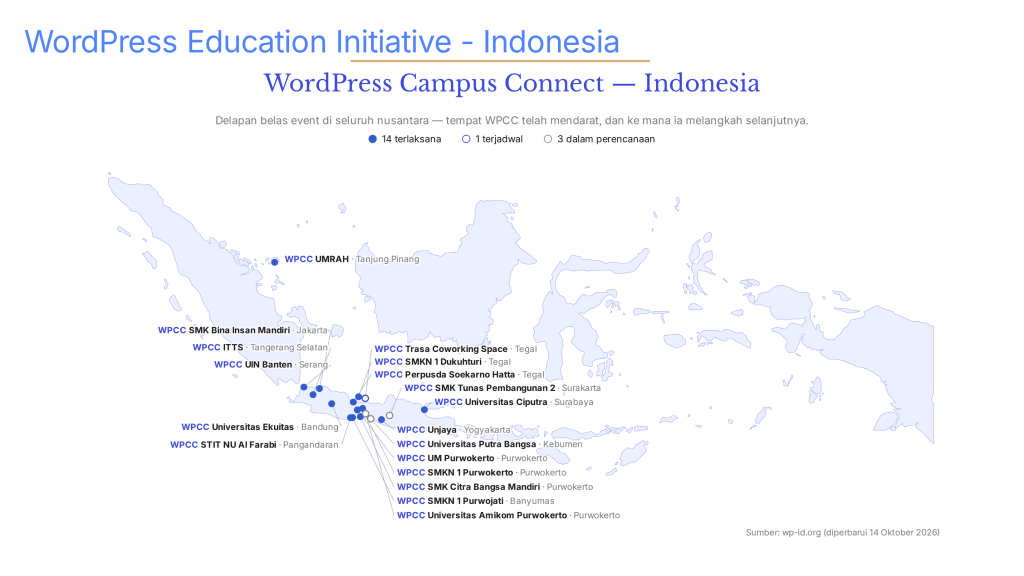
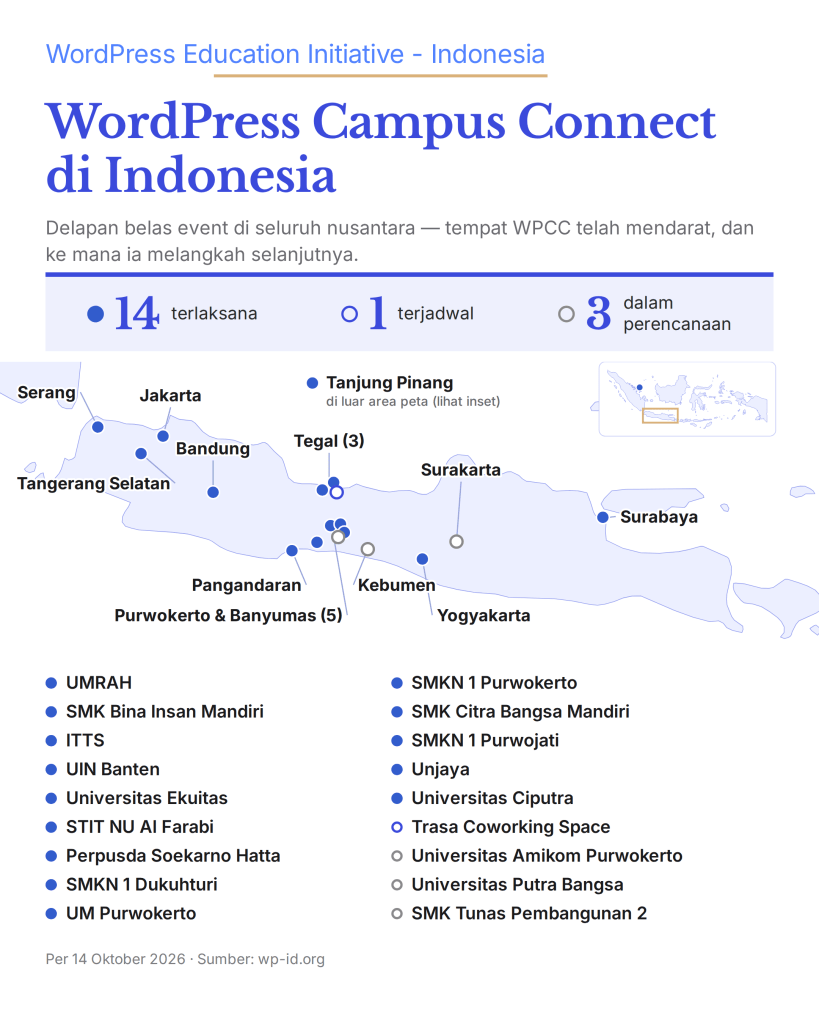
  • Lokasi Event: Universitas Ekuitas Indonesia, Jl. K.H.P. Hasan Mustopa No. 31, Bandung
  • Estimasi Peserta: 150+ Peserta dan Komunitas

Aksesibilitas Lokasi

Pemilihan Universitas Ekuitas Indonesia sebagai tempat penyelenggaraan memberikan kemudahan akses bagi peserta lokal maupun luar kota:

  1. Akses Transportasi: Hanya berjarak 15–20 menit dari Stasiun Kereta Api Bandung.
  2. Fasilitas Akomodasi: Dikelilingi berbagai pilihan hotel, guest house, dan penginapan berkualitas.
  3. Pusat Kuliner: Berada di kawasan yang dekat dengan kafe modern dan tempat kuliner khas Bandung.

Alasan Mengapa Anda Wajib Hadir

Menghadiri WordCamp Bandung 2026 memberikan nilai tambah yang signifikan bagi perkembangan karir maupun bisnis digital Anda. Berikut adalah beberapa manfaat utamanya:

  1. Wawasan Terbaru dari Ahli: Dapatkan pembaruan langsung mengenai teknologi web dan tren industri digital dari para pembicara berpengalaman.
  2. Peluang Networking Luas: Bangun relasi dengan sesama pengembang, pemilik agensi, pencari talenta digital, serta calon klien potensial.
  3. Suasana Komunitas yang Inklusif: Komunitas WordPress terkenal terbuka dan ramah terhadap pemula yang ingin belajar dari nol.
  4. Merchandise Eksklusif & Swag: Setiap tiket masuk menyertakan makanan, minuman, serta swag item khas WordCamp yang menarik.

Cara Berkontribusi di WordCamp Bandung 2026

WordCamp berjalan atas prinsip gotong royong dan kontribusi komunitas. Anda dapat mengambil peran aktif melalui beberapa saluran berikut:

  • Sebagai Sponsor: Kesempatan emas bagi perusahaan atau merek untuk meningkatkan visibilitas di hadapan ratusan talenta digital.
  • Sebagai Pembicara (Speaker): Bagikan pengalaman, studi kasus, atau tips teknis Anda di panggung utama.
  • Sebagai Sukarelawan (Volunteer): Bantu kelancaran acara di lapangan sekaligus mendapatkan pengalaman manajerial event internasional.

WordCamp Bandung 2026 menjadi tonggak penting dalam perkembangan ekosistem digital di Jawa Barat. Acara pada 5 Desember 2026 di Universitas Ekuitas Indonesia ini merupakan kesempatan terbaik untuk menambah wawasan, memperluas relasi, dan bertumbuh bersama komunitas WordPress.

Penjualan tiket resmi akan segera dibuka dengan kuota terbatas. Pastikan Anda memantau saluran resmi dan mendaftarkan diri sebelum kehabisan tiket.

FAQ PHP2Shell: Yang Perlu Diketahui Pemilik Situs WordPress

Apakah ada situs WordPress yang telah diretas melalui PHP2Shell?

Hingga 28 Oktober 2026, belum adanya laporan situs WordPress yang terdampak melalui PHP2Shell (CVE-2026-109618 atau CVE-2026-109619). Meskipun belum ada kasus WordPress yang terkonfirmasi, laporan baru terus bermunculan. Tetap perbarui PHP Anda dengan segera.

Mengapa eksploitasi yang andal cukup sulit dilakukan?

Pengujian menunjukkan bahwa ASLR (Address Space Layout Randomization) adalah salah satu faktornya. ASLR mengubah lokasi data dalam memori sehingga menyulitkan penyerang untuk memprediksi target. Selain itu, build PHP, ekstensi yang diaktifkan, batas memori (memory limit), dan cara server menangani permintaan juga memengaruhi keberhasilan eksploitasi.

Apa itu PHP2Shell?

PHP2Shell adalah julukan untuk dua kerentanan kritis pada PHP (CVE-2026-109618 dan CVE-2026-109619), dengan skor keparahan 9.2 dari 10 (CVSS v4.0). Keduanya dapat memungkinkan eksekusi kode jarak jauh (remote code execution) tanpa otentikasi. Ini adalah celah pada bahasa PHP itu sendiri, bukan pada WordPress, plugin, atau theme.

Apakah situs saya terdampak?

Situs Anda kemungkinan terdampak jika versi PHP yang digunakan lebih lama dari 8.5.12, 8.4.27, 8.3.36, atau 8.2.35, dan penyedia hosting Anda belum mengonfirmasi adanya perbaikan. Semua instalasi PHP yang melayani permintaan web berisiko (termasuk PHP-FPM, Apache dengan mod_php, php-cgi, FrankenPHP, dan LiteSpeed). Situs WordPress yang diperbarui sepenuhnya tetap bisa rentan jika PHP-nya belum diperbarui.

Apa yang harus saya lakukan sekarang?

Pastikan PHP yang menjalankan situs Anda diperbarui ke versi yang aman, lalu pastikan layanan PHP telah di-restart:

  • Managed/Shared Hosting: Hubungi penyedia hosting Anda dan tanyakan: “Apakah layanan PHP yang menjalankan situs saya sudah ditambal untuk CVE-2026-109618 dan CVE-2026-109619, dan apakah PHP sudah di-restart?”
  • VPS/Server Sendiri: Buat cadangan (backup), instal paket PHP terbaru, lalu restart web server/PHP-FPM Anda.
  • Konteiner (Docker/Container): Rebuild dan redeploy dari image terbaru.

Bagaimana cara mengecek versi PHP yang digunakan situs saya?

Di dasbor WordPress Anda, buka Peralatan (Tools) > Kesehatan Situs (Site Health), buka tab Informasi (Info), dan perluas bagian Server. Ini menunjukkan versi PHP yang aktif digunakan oleh situs web Anda.

Apakah saya perlu memperbarui WordPress?

Pembaruan WordPress tidak diperlukan untuk PHP2Shell, dan memperbarui WordPress saja tidak akan memperbaikinya karena perbaikannya ada pada tingkat PHP di server.

Saya menggunakan PHP 8.1 atau yang lebih lama. Apa yang harus dilakukan?

Proyek PHP tidak lagi merilis pembaruan untuk PHP 8.1 ke bawah. Anda memerlukan perbaikan dari vendor sistem operasi Anda atau segera melakukan peningkatan (upgrade) versi PHP. PHP 8.2 akan mencapai akhir masa dukung (end of life) pada 31 Desember 2026, sehingga memilih PHP 8.3 atau yang lebih baru adalah langkah terbaik.

Bagaimana dengan kerentanan PHP baru, CVE-2026-115560?

CVE-2026-115560 adalah kerentanan terpisah (diungkapkan 23 Oktober) yang belum memiliki penambal (patch), tetapi hanya berlaku pada konfigurasi khusus. Solusi sementara dari proyek PHP adalah mengatur session.upload_progress.enabled = 0 pada berkas php.ini atau konfigurasi PHP-FPM, lalu melakukan restart pada PHP.

Cara Optimasi Konten Agar Masuk dalam AI Search Results

Dunia Search Engine Optimization (SEO) sedang mengalami gempa tektonik. Jika dulu fokus kita adalah memperebutkan peringkat pertama di Google Search, hari ini tantangannya sudah berubah. Kehadiran AI Search Engine seperti Google Search Generative Experience (SGE)/AI Overviews, Perplexity AI, OpenAI Search, dan Bing Copilot telah mengubah cara orang mencari informasi.

Alih-alih mendapatkan daftar tautan biru, pengguna kini mendapatkan jawaban langsung yang dirangkum oleh AI.

Pertanyaannya: Bagaimana caranya agar konten atau bisnis Anda menjadi sumber yang dikutip oleh AI tersebut? Yuk, kita bedah strateginya!

Mengapa GEO (Generative Engine Optimization) adalah Masa Depan?

Jika dulu kita mengenal istilah SEO, kini lahir istilah baru: GEO (Generative Engine Optimization).

AI tidak mencari kata kunci secara kaku. Mereka membaca, memahami konteks, dan meringkas informasi terbaik untuk pengguna. Ketika AI menulis jawaban, mereka akan mencantumkan sumber pustaka atau link rujukan. Jika situs Anda tidak dioptimasi untuk mesin generatif ini, Anda berisiko kehilangan sebagian besar trafik organik masa depan.

5 Strategi Jitu Optimasi Konten untuk AI Search

Untuk memenangkan hati algoritma AI, cara menulis kita harus berevolusi. Berikut adalah langkah-langkah taktis yang bisa Anda terapkan sekarang juga:

1. Gunakan Format Konten Berbasis Informasi Langsung (Direct Answers)

AI sangat suka dengan efisiensi. Mereka memindai artikel Anda untuk mencari jawaban cepat.

  • Taktik: Gunakan format Tanya-Jawab atau Framework Definition-First. Awali paragraf setelah heading (H2/H3) dengan jawaban langsung, baru kemudian berikan penjelasan detailnya.

  • Contoh: Jika judul sub-bab Anda adalah “Apa itu GEO?”, langsung jawab di kalimat pertama: “GEO adalah praktik mengoptimalkan konten situs web agar mudah dipahami dan dikutip oleh mesin pencari berbasis AI.”

2. Terapkan Struktur E-E-A-T yang Lebih Ketat

AI dilatih untuk menghindari misinformasi. Mereka akan memprioritaskan sumber yang memiliki kredibilitas tinggi.

  • Experience (Pengalaman): Tulis berdasarkan pengalaman nyata atau studi kasus.

  • Expertise (Keahlian): Tunjukkan siapa penulisnya (sertakan bio ahli).

  • Authoritativeness (Otoritas): Bangun reputasi ceruk (niche) yang kuat.

  • Trustworthiness (Kepercayaan): Sediakan data, statistik, dan kutipan ilmiah yang valid.

3. Optimasi untuk Conversational Keywords (Kata Kunci Percakapan)

Orang tidak lagi mengetik “kopi enak Jakarta” di AI. Mereka akan mengetik, “Mana rekomendasi kafe di Jakarta Selatan yang tenang untuk WFH dan punya kopi susu aren yang tidak terlalu manis?”

  • Taktik: Targetkan long-tail keywords berbentuk kalimat tanya utuh. Buat bagian FAQ (Pertanyaan yang Sering Diajukan) di setiap akhir artikel Anda.

4. Gunakan Structured Data (Schema Markup)

Bantu AI memahami anatomi situs Anda dengan bahasa yang mereka mengerti, yaitu kode. Gunakan Schema Markup seperti Article, FAQPage, Product, atau Organization. Ini seperti memberikan peta jalan bagi AI untuk mengekstrak informasi penting dari situs Anda tanpa salah paham.

5. Buat Tabel, Grafik, dan Infografis yang Jelas

Mesin AI sering kali menarik data berbentuk tabel atau daftar poin (bullet points) untuk ditampilkan langsung di panel jawaban mereka. Jika Anda menyajikan data rumit, rangkum data tersebut dalam tabel yang bersih dengan teks jangkar (anchor text) yang jelas.

Perbandingan: SEO Tradisional vs. GEO (Optimasi AI)

Aspek SEO Tradisional GEO (Optimasi AI)
Fokus Utama Kata kunci & Backlink Konteks, Otoritas, & Akurasi Data
Format Target Ranking 1-10 di SERP Menjadi Kutipan/Sumber di Jawaban AI
Gaya Bahasa Berorientasi pada mesin & pembaca Sangat natural, solutif, & percakapan
Struktur Artikel panjang bertele-tele Langsung pada inti masalah (Skimmable)

Catatan Penting: Optimasi untuk AI bukan berarti Anda menulis hanya untuk robot. AI modern justru dilatih untuk berpikir seperti manusia terbaik. Jadi, membuat konten yang paling memuaskan, jujur, dan mudah dipahami oleh manusia adalah fondasi utama dari GEO.

Optimasi konten untuk hasil pencarian AI bukan lagi opsi untuk masa depan—ini adalah kebutuhan hari ini. Dengan berfokus pada kejelasan informasi, struktur yang rapi, dan kredibilitas data, konten Anda tidak hanya akan disukai oleh pembaca, tetapi juga akan menjadi “anak emas” bagi kecerdasan buatan seperti Google AI Overviews dan Perplexity.

Apakah Anda sudah siap mengubah strategi konten Anda tahun ini? Bagian mana dari strategi GEO di atas yang ingin Anda coba terapkan terlebih dahulu pada situs Anda?

Website Disusupi Judi Online: Penyebab dan Cara Mengatasinya

Fenomena website—terutama yang berbasis platform populer seperti WordPress—disusupi oleh halaman judi online (biasanya disebut teknik SEO Injection atau Defacement) sangat marak terjadi. Penyerang biasanya tidak merusak halaman utama, melainkan menanam ratusan hingga ribuan halaman rahasia berisi kata kunci judi agar terindeks di Google menggunakan reputasi domain Anda.

Berikut adalah analisis mendalam mengenai penyebab utama dan langkah konkret untuk mengatasinya.


Penyebab Utama Website Disusupi Judi Online

Peretas jarang menyerang secara manual; mereka menggunakan bot otomatis yang memindai ribuan website untuk mencari celah keamanan berikut:

1. Ekstensi Pihak Ketiga yang Rentan (Plugin/Tema)

Celah keamanan (vulnerability) yang sudah diketahui publik pada komponen yang tidak diperbarui menjadi pintu masuk paling umum bagi para peretas.

2. Penggunaan Tema atau Plugin Bajakan (Nulled)

Mengunduh produk premium secara gratis dari situs tidak resmi sangatlah berbahaya. Berdasarkan data keamanan cyber, hampir 99% produk nulled telah disisipi malware atau backdoor (pintu belakang) sejak awal.

3. Kredensial yang Lemah

Kombinasi username dan password admin yang mudah ditebak (misal: admin, 123456) sangat rawan dibobol. Risiko ini diperparah jika sistem tidak dilengkapi dengan pembatasan login (Brute Force protection).

4. Konfigurasi Server / Hosting yang Buruk

Pengaturan hak akses file (File Permissions) yang terlalu longgar (misalnya diatur ke 777) membuat script asing bisa menulis file baru di server Anda. Selain itu, penggunaan versi PHP atau software server yang sudah usang dan tidak lagi didukung sistem keamanan turut memperbesar risiko infeksi.


Cara Mengatasi Website yang Sudah Terinfeksi

Jika website Anda sudah telanjur menampilkan halaman judi online atau terlihat di pencarian Google, segera lakukan langkah penanganan darurat (incident response) berikut:

Langkah 1: Isolasi dan Cadangkan (Backup)

Langkah pertama yang harus dilakukan adalah melakukan backup source code dan database saat ini dalam kondisi terinfeksi untuk keperluan analisis. Setelah itu, aktifkan mode Maintenance agar pengunjung maupun mesin pencari tidak terpapar konten berbahaya selama proses pembersihan.

Langkah 2: Bersihkan File Website

Ganti core files dengan mengunduh file sistem inti yang segar langsung dari situs resmi platform Anda (misalnya folder wp-admin dan wp-includes pada WordPress). Selanjutnya, periksa file .htaccess dan index.php karena peretas sering memodifikasi bagian ini untuk melakukan redirect (pengalihan) otomatis ke situs judi. Jangan lupa untuk menghapus file asing dengan nama acak (misal: xj987.php) yang mencurigakan di direktori hosting.

Langkah 3: Bersihkan Database

Pembersihan database juga sangat krusial karena peretas kadang menyisipkan tautan judi di dalam tabel konten. Gunakan query SQL atau plugin pemindai database untuk mencari kata kunci sensitif (seperti nama-nama slot, bandar, judi) kemudian hapus baris data tersebut secara permanen.

Langkah 4: Reset Semua Kredensial

Ganti semua password mulai dari Panel Hosting (cPanel/Plesk), FTP, Database, hingga seluruh Akun Admin Website. Pastikan juga Anda memeriksa daftar pengguna untuk memastikan tidak ada akun admin baru yang dibuat oleh peretas secara diam-diam.

Langkah 5: Pembersihan di Sisi Google (SEO Recovery)

Lakukan pemulihan reputasi di mesin pencari dengan masuk ke Google Search Console. Manfaatkan fitur Removals untuk meminta Google menghapus URL judi yang terindeks secara massal. Terakhir, kirimkan kembali Sitemap (sitemap.xml) yang bersih agar Google melakukan crawling ulang dan memperbarui hasil pencarian Anda.


Langkah Pencegahan (Garda Depan Keamanan)

Setelah website kembali bersih, kunci pintunya rapat-rapat agar tidak kebobolan lagi di masa mendatang:

  • Wajib Update Berkala: Selalu perbarui core platform, plugin, dan tema begitu versi terbaru dirilis.

  • Gunakan Security Plugin / Firewall: Pasang Web Application Firewall (WAF) seperti Wordfence, Sucuri, atau Cloudflare untuk memblokir lalu lintas bot mencurigakan sebelum mencapai server.

  • Terapkan Principle of Least Privilege: Atur file permission dengan benar (umumnya 644 untuk file dan 755 untuk folder).

  • Gunakan Autentikasi Dua Faktor (2FA): Menambahkan 2FA pada halaman login admin memperkecil risiko pembajakan akun hingga 99%.

  • Gunakan Layanan Hosting yang Aman: Pilih penyedia hosting yang memiliki fitur pemindaian malware otomatis (malware scanner) di sisi server.

1 2 3 … 7